VOLTA: el malware que utiliza inteligencia artificial para identificar a sus víctimas más valiosas
El malware VOLTA roba contraseñas, sesiones y datos financieros, y utiliza modelos de inteligencia artificial para evaluar qué víctimas pueden generar mayores beneficios a los ciberdelincuentes.
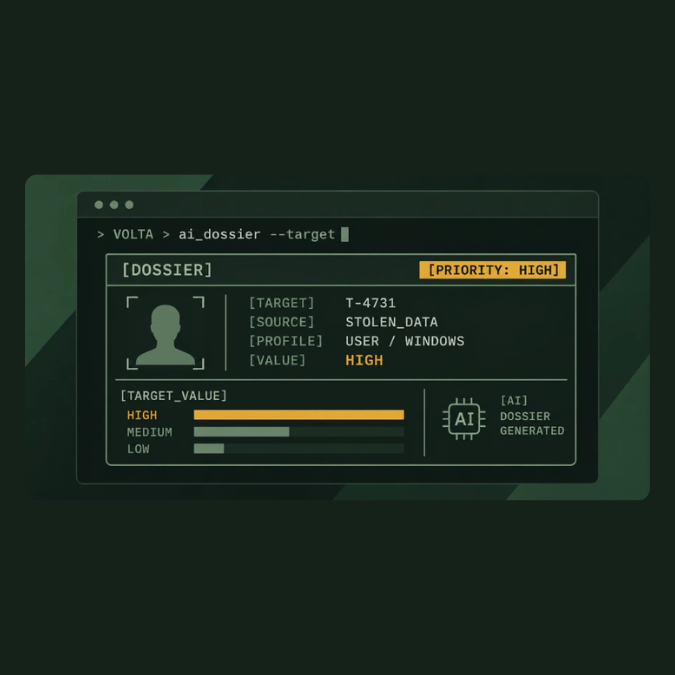
Investigadores de ciberseguridad identificaron VOLTA-AUTODOXER, un malware para Windows diseñado para robar información y utilizar inteligencia artificial (IA) para determinar qué víctimas podrían representar una mayor oportunidad económica para los ciberdelincuentes.
A diferencia de otros programas maliciosos que se limitan a recopilar información, VOLTA incorpora una función que analiza los datos robados y genera un perfil de la víctima. Esto permite a los atacantes priorizar sus objetivos sin tener que revisar manualmente toda la información recopilada.
El hallazgo, documentado por Cisco Talos y publicado por The Hacker News el 2 de noviembre de 2026, muestra cómo la inteligencia artificial está comenzando a integrarse en distintas etapas de los ataques informáticos.
¿Qué información puede robar VOLTA?
VOLTA es un infostealer, es decir, un tipo de malware especializado en recopilar información sensible de los dispositivos infectados.
Entre los datos que puede obtener se encuentran:
- Contraseñas y cookies: información almacenada en navegadores web que puede facilitar el acceso a cuentas.
- Sesiones de aplicaciones: tokens y datos de autenticación de servicios como Discord, Telegram, Steam y Roblox.
- Información financiera: datos de tarjetas de pago y frases de recuperación de billeteras de criptomonedas.
- Credenciales empresariales: tokens de Microsoft, claves SSH y accesos a proveedores de servicios en la nube.
- Información corporativa: datos de perfiles de Outlook y espacios de trabajo de Slack.
- Información personal: capturas de pantalla, perfiles de redes Wi-Fi y otros datos que pueden ayudar a identificar a una persona.
El malware también puede aprovechar sesiones de Gmail previamente comprometidas para buscar recibos y registros de compras, con el objetivo de obtener más información sobre la identidad, el domicilio y los hábitos de la víctima.
¿Cómo utiliza la inteligencia artificial?
La característica más relevante de VOLTA es que no se limita a robar información: también busca determinar qué tan valiosa puede resultar para los atacantes.
Su funcionamiento puede resumirse en tres etapas:
1. Recopilación de información
El malware obtiene credenciales, sesiones, datos financieros y otros archivos disponibles en el dispositivo comprometido.
2. Creación de un perfil de la víctima
La información se organiza para construir un expediente que puede incluir datos personales, relaciones laborales, servicios utilizados y posibles activos económicos.
3. Evaluación mediante inteligencia artificial
VOLTA envía la información recopilada a un sistema que permite utilizar distintos modelos de IA. Según la investigación, emplea Claude como primera opción y puede recurrir a Kimi o Gemini si el modelo anterior no proporciona una respuesta utilizable.
La IA genera una evaluación que clasifica los activos potencialmente monetizables y analiza aspectos de la seguridad de la víctima, como sus hábitos de protección de contraseñas.
La inteligencia artificial no es la que realiza el robo inicial: su función es analizar los datos obtenidos y ayudar al atacante a decidir cómo aprovecharlos.
¿Por qué representa un riesgo para las empresas?
El robo de credenciales puede convertirse en la puerta de entrada a sistemas corporativos, incluso cuando la organización cuenta con medidas de seguridad perimetral.
Si un atacante obtiene una sesión activa o una clave de acceso válida, podría intentar ingresar a servicios empresariales sin necesidad de explotar directamente una vulnerabilidad del sistema.
El uso de IA agrega otra dificultad: permite organizar grandes cantidades de información y destacar los datos que podrían ofrecer mayores beneficios al atacante.
Esto puede facilitar la identificación de cuentas privilegiadas, accesos a servicios en la nube, información financiera y otros recursos de interés para una organización.
Además, la información robada puede utilizarse para preparar ataques posteriores, fraudes, extorsiones o intentos de suplantación de identidad.
¿Cómo pueden protegerse las organizaciones?
Para reducir el riesgo de infección y limitar las consecuencias del robo de información, las empresas deben reforzar sus medidas de seguridad:
- Implementar protección en los equipos: utilizar soluciones de seguridad capaces de detectar comportamientos maliciosos, robo de credenciales y actividad sospechosa.
- Activar la autenticación multifactor: preferir métodos resistentes al phishing y evitar depender exclusivamente de contraseñas.
- Proteger las sesiones activas: cerrar sesiones comprometidas y revocar tokens de acceso cuando exista sospecha de robo de información.
- Evitar almacenar información sensible innecesariamente: limitar el almacenamiento de claves, datos financieros y secretos empresariales en los dispositivos.
- Mantener sistemas y aplicaciones actualizados: reducir la exposición a vulnerabilidades que puedan facilitar una infección.
- Monitorear la actividad de los equipos: investigar conexiones inusuales, accesos inesperados y procesos que intenten extraer información.
- Capacitar a los colaboradores: fomentar la descarga de programas únicamente desde fuentes confiables y evitar instaladores desconocidos o software modificado.
Si se sospecha que un equipo fue comprometido, debe aislarse de la red y realizarse una investigación. Los cambios de contraseñas, la revocación de sesiones y la rotación de claves deben efectuarse desde un dispositivo confiable.
Conclusión
VOLTA demuestra que los ciberdelincuentes no solo buscan obtener información, sino también convertirla en oportunidades de ataque más precisas y rentables.
La incorporación de inteligencia artificial a este tipo de malware reduce el trabajo necesario para analizar a las víctimas y puede facilitar la selección de objetivos con mayor potencial económico.
Para las empresas, la prioridad es proteger las credenciales, supervisar los accesos y detectar comportamientos sospechosos antes de que el robo de información se convierta en un incidente de mayor impacto.
En Ethergroup ayudamos a las organizaciones a fortalecer sus controles de ciberseguridad, proteger sus activos digitales y reducir los riesgos asociados con las amenazas actuales.