Vulnerabilidad en Telegram Desktop permite el robo de sesiones con un solo clic
Una vulnerabilidad en Telegram Desktop permitía a atacantes robar sesiones mediante un enlace malicioso. Conoce el riesgo y cómo proteger tu cuenta.
Una vulnerabilidad en Telegram Desktop permitía a atacantes robar sesiones mediante un enlace malicioso. Conoce el riesgo y cómo proteger tu cuenta.
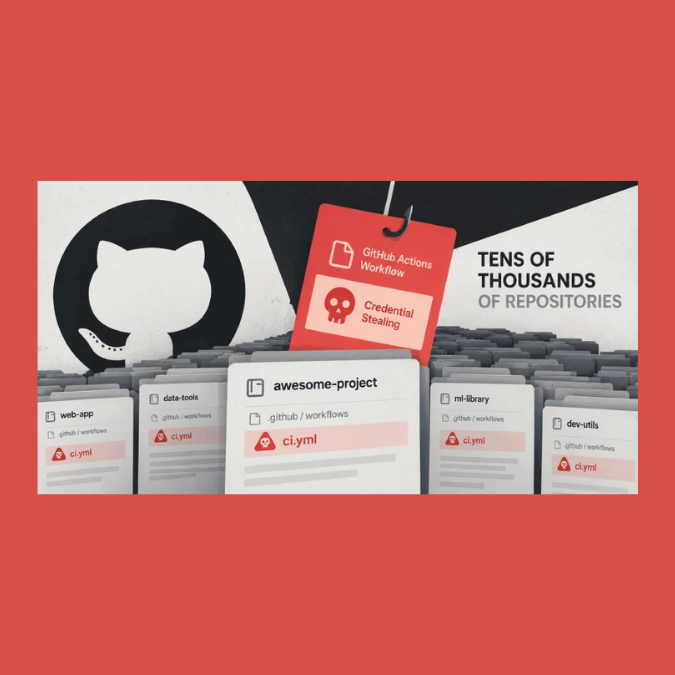
Investigadores alertan sobre una campaña que introduce flujos de trabajo maliciosos de GitHub Actions en miles de repositorios para robar credenciales y secretos de entornos de desarrollo.
TeamViewer advirtió a sus clientes sobre varias vulnerabilidades de alta gravedad que afectan a su software cliente y host, y recomendó aplicar inmediatamente los parches de seguridad disponibles.
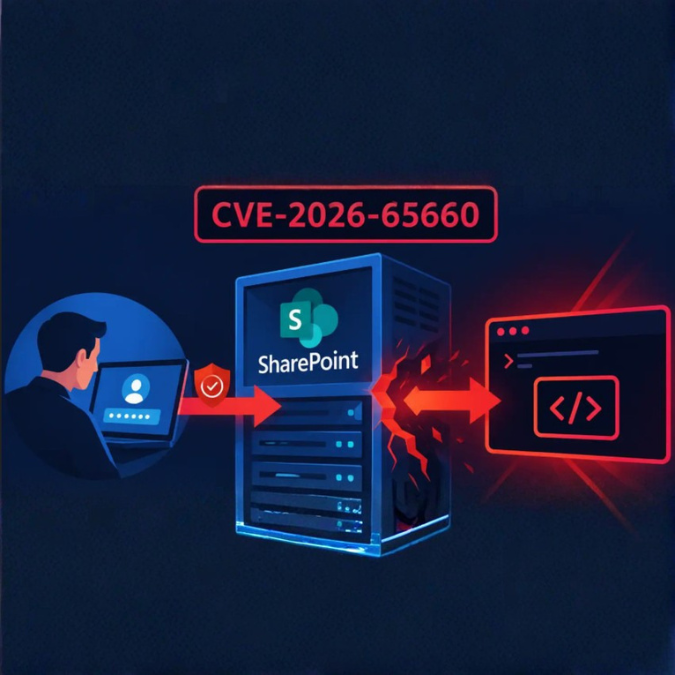
Una vulnerabilidad de ejecución remota de código en Microsoft SharePoint Server está siendo explotada activamente. Conoce los sistemas afectados y la importancia de aplicar las actualizaciones de seguridad.
Linux Journey ofrece una ruta de aprendizaje para conocer Linux desde cero, con recursos y lecciones para comprender sus principales conceptos y herramientas.
La inteligencia artificial también está siendo utilizada para facilitar y potenciar diferentes tipos de ciberataques. Conoce cómo estas herramientas pueden ser aprovechadas por los ciberdelincuentes.
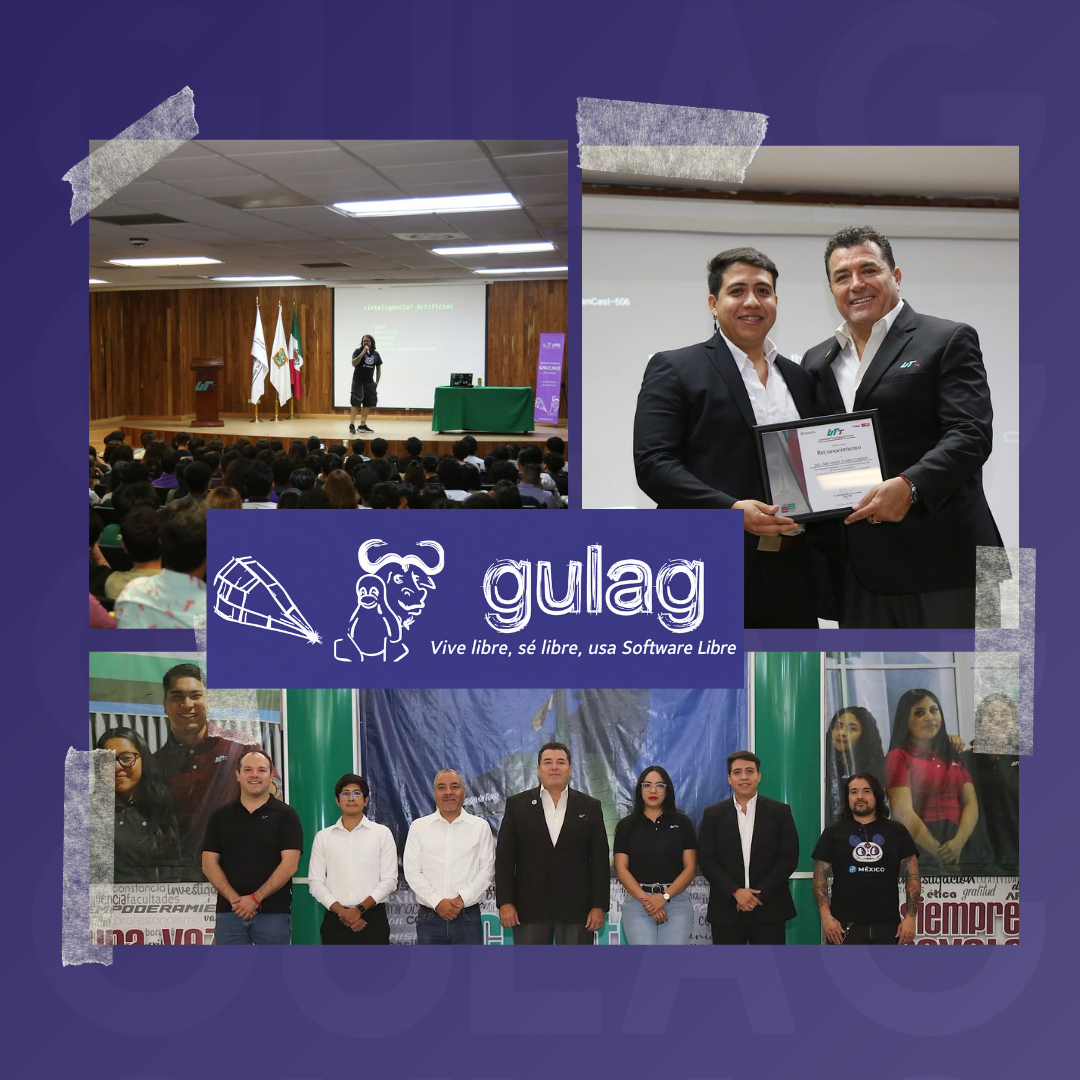
El Congreso Internacional de Software Libre 2026 reunió a especialistas, estudiantes y entusiastas de la tecnología en la Universidad Tecnológica de Torreón, en una jornada de aprendizaje, colaboración e intercambio de conocimientos.
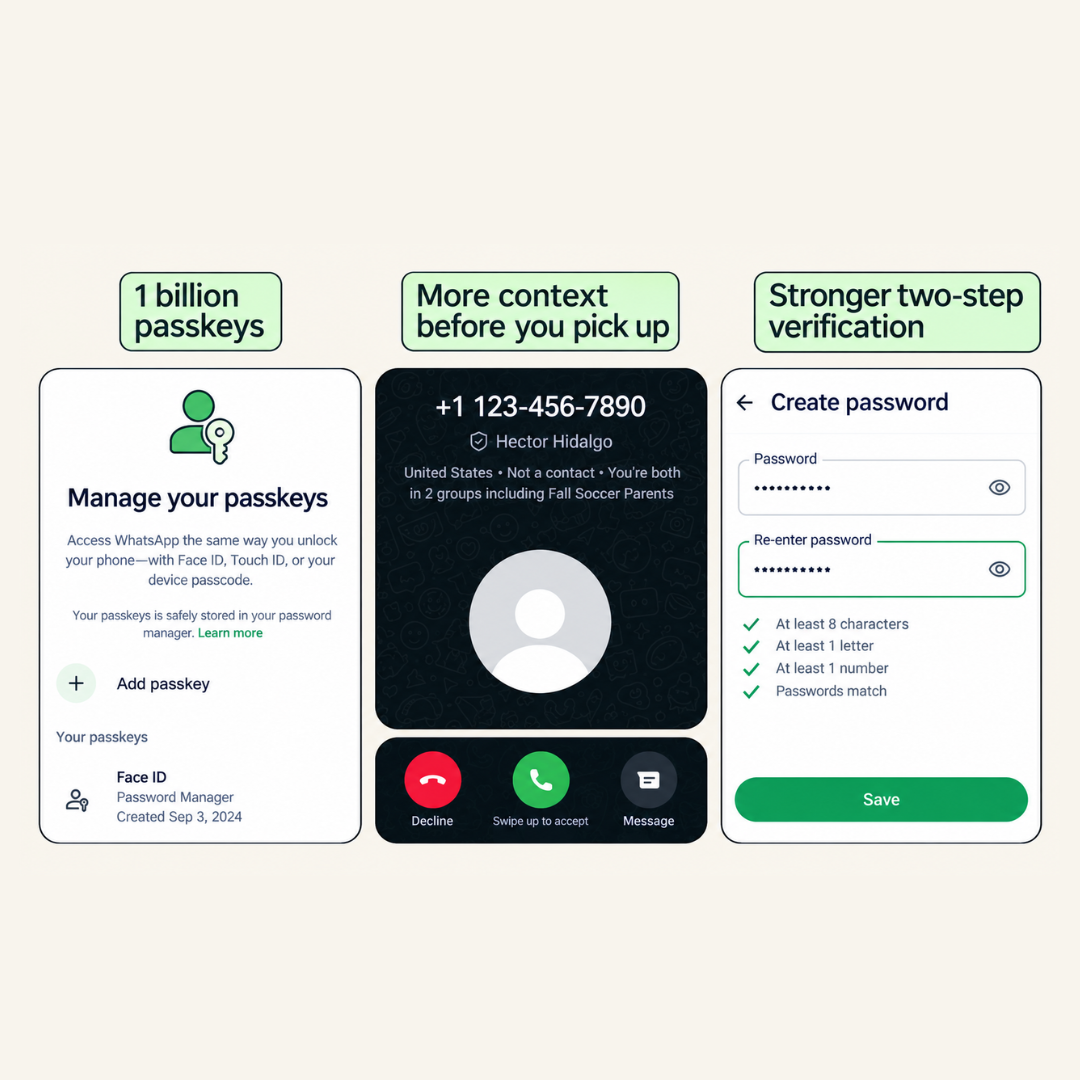
Meta anunció una serie de funciones de seguridad para las cuentas de WhatsApp, incluyendo la compatibilidad con passkey para una cuenta. Esto permitirá a los usuarios de dispositivos iOS y Android iniciar sesión en sus cuentas mediante un método resistente al phishing.
Un artículo publicado por Netzpolitik investiga una técnica utilizada por organismos policiales alemanes para interceptar comunicaciones de WhatsApp, Telegram, Signal y otros mensajeros sin instalar un Staatstrojaner en el dispositivo.
Investigadores descubren una cadena de exploits que puede llevar desde una videollamada VoLTE hasta el acceso completo al kernel de Android en dispositivos con módem Unisoc.